- 安全
- 单点登录
- 通行密钥
- 双因素认证
- it 管理
工位预订的 SSO、通行密钥与双因素登录
Desk & Park 的登录方式:基于 OpenID Connect 的单点登录、通行密钥、验证器应用双因素认证和会话管理,所有方案可用。
设想一下 Kasia,一家刚转为混合办公的 180 人公司里唯一的 IT 人员。周一上午 8:40,已经有三张工单在等着她:一位同事忘了工位预订工具的密码;另一位找不到含有登录验证码的邮件;一位组长问,周五离职的外包人员是否还能预订车位。Kasia 花了两年时间,把每个应用都接入了公司的身份提供商。工位预订工具是唯一一个还在用自己密码的。
下面介绍 Desk & Park 的登录方式、Kasia 需要配置什么,以及产品有意打破"一切都走 SSO"规则的那一处。以下所有功能适用于所有方案,包括免费的 Start 方案。
第 1 步:连接身份提供商(基于 OpenID Connect 的 SSO)
Desk & Park 通过 OpenID Connect 支持单点登录,这是 Microsoft Entra ID、Google Workspace、Okta 以及大多数其他身份提供商都支持的标准。流程采用带 PKCE 的授权码模式,这是推荐给 Web 应用的方式。
Kasia 打开组织设置 → 单点登录 (SSO),填写四个字段:
- Issuer URL:Google 为
https://accounts.google.com,Entra 为https://login.microsoftonline.com/<tenant-id>/v2.0,或任何其他 OIDC 提供商的颁发者地址。 - 客户端 ID 和客户端密钥,来自她在提供商控制台中创建的应用注册。密钥加密存储,不会再次显示;如需更改,直接输入新的即可。
- 允许的电子邮件域(可选)。设置后,只有该域的地址才能使用 SSO 登录,因此恰好存在于提供商中的个人帐号无法进入。
- 卡片会显示重定向 URI,需将其粘贴回应用注册中。
她勾选启用 SSO 登录并保存。现在登录页面上出现了使用 SSO 登录,那位忘了密码的同事用的就是和邮箱相同的 Microsoft 或 Google 帐号。一个组织只能连接一个提供商。
SSO 本身不做的事:创建帐号
首次 SSO 登录不会创建帐号。如果某人在提供商处认证成功,但没有 Desk & Park 帐号,会被送回登录页面,并提示其向管理员申请邀请。帐号由管理员创建:逐一邀请、从名单导入,或通过 SCIM 从 Entra ID 或 Okta 自动开通,详见《SCIM 开通与离职处理》。
这与 Kasia 的第三张工单有关:在提供商处封禁某人只完成了离职处理的一半。另一半是停用其 Desk & Park 帐号并终止会话,当此人在目录中被禁用时,SCIM 会完成这一步。
SSO 登录时由谁检查第二因素
用户通过 SSO 登录时,身份提供商已经完成了认证,因此 Desk & Park 不会再额外增加自己的验证码步骤。第二因素就是您的提供商所要求的那个。如果您的 Entra 或 Okta 策略要求 MFA,员工经历的就是那一道 MFA。
第 2 步:有意设置的例外——管理员
这一点会让一些 IT 团队感到意外:管理员帐号不能使用 SSO 登录。这是有意为之。
SSO 登录按电子邮件地址匹配用户。一旦身份提供商配置错误或遭到入侵,控制它的人就可能出示管理员的电子邮件地址,直接走进预订系统的管理控制台。为了关上这扇门,管理员使用平台自身的认证因素:密码、通行密钥或电子邮件验证码,开启双因素认证后再加上验证器应用代码。
所以对 Kasia 来说,实际规则是:每个管理员帐号都应在设置 → 安全中开启双因素认证,从她自己的帐号开始。产品不会强制要求,所以这一项应列入她的检查清单。
第 3 步:为讨厌密码的人准备通行密钥
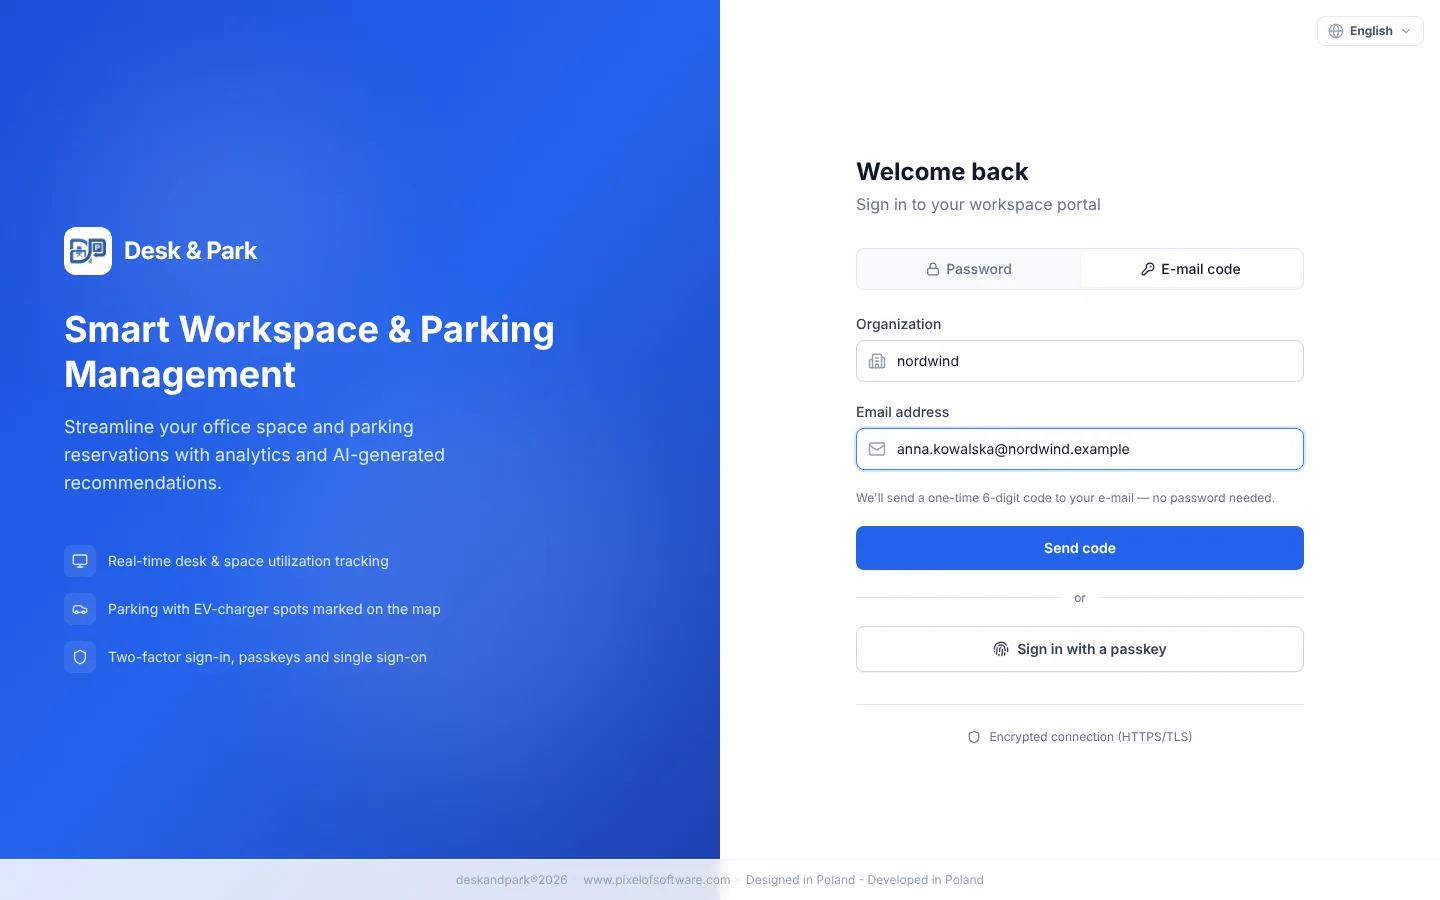
通行密钥 (WebAuthn) 让人可以用指纹、面部识别或设备 PIN 登录,没有需要记住或可能被钓鱼的密码。每位用户在设置 → 安全 → 通行密钥中为自己添加("添加通行密钥"),还可以为其命名(如"MacBook"、"iPhone")。列表会显示每个通行密钥的添加时间和上次使用时间,任何一个都可以删除。
一个对安全审查很重要的细节:带用户验证(指纹、面部或 PIN 检查)使用的通行密钥本身就算作两个因素,可以直接完成登录。不带用户验证使用的通行密钥只被视为"持有"因素,因此开启了双因素认证的帐号之后仍需输入验证码。
第 4 步:使用验证器应用的双因素认证
Desk & Park 的双因素认证采用 TOTP:验证器应用中的六位数代码。每位用户在设置 → 安全中自行开启;此后,凡是通过密码、电子邮件验证码或不带用户验证的通行密钥登录,都会要求输入代码。
用户还会获得一次性恢复码:手机丢失时,用一个恢复码即可登录,用过即作废。恢复码可以重新生成,开启或关闭双因素认证都会记录在安全日志中。
第 5 步:可以查看和终止的会话
在设置 → 安全 → 活动会话中,每位用户都能看到自己在哪些地方处于登录状态(浏览器、操作系统、IP 地址、开始时间),并可以吊销任意会话,或在所有设备上退出登录。
在幕后,还有两项机制默默运作:
- 刷新令牌轮换。 每次续期会话时,旧令牌都会被替换。如果有人再次出示已使用过的令牌(这说明它被复制了),整个会话会被终止。
- 多次失败后锁定。 多次尝试失败后,后续尝试会被暂时阻止,锁定事件会出现在安全日志中。
推行时的实用建议
- 从管理员开始。 在宣布启用 SSO 之前,确保每位管理员都开启了双因素认证并添加了通行密钥。他们无法使用 SSO,因此他们自己的登录必须足够强。
- 设置允许的电子邮件域,如果您的身份提供商中还有访客或个人帐号的话。
- 决定帐号如何创建。 小型办公室用邀请就够了。规模更大的,请连接 SCIM,让入职和离职人员从目录自动流转。
- 通知要简短。 一句"请使用 SSO 登录,帐号和您的邮箱相同"就够了。
- 不时查看安全动态。 登录、失败、锁定和双因素认证变更都会出现在管理员审计日志中;详见《审计日志与支持访问》。
适用范围:它不做什么
如实说明边界:单点登录仅支持 OpenID Connect,不支持 SAML。没有对所有用户强制双因素认证的组织级策略,没有可配置的会话超时,没有 IP 白名单,也没有关闭其他登录方式的"仅限 SSO"模式。双因素认证由每位用户自行选择,这正是上面的检查清单要从管理员开始的原因。数据本身存放在哪里是另一个话题,参见《为什么您的办公场所数据需要独立数据库》。
常见问题
哪些身份提供商可以与 Desk & Park SSO 配合使用?
任何支持 OpenID Connect 的提供商,包括 Microsoft Entra ID、Google Workspace 和 Okta。一个组织只能连接一个提供商。不支持 SAML。
首次 SSO 登录会自动创建帐号吗?
不会。帐号必须先存在:由管理员邀请、导入名单,或通过 SCIM 从 Entra ID 或 Okta 开通。没有帐号的人会被送回登录页面,并提示其联系管理员。
为什么管理员不能使用 SSO 登录?
因为 SSO 登录按电子邮件匹配帐号,而配置错误或遭到入侵的身份提供商绝不能打开管理控制台。管理员使用密码、通行密钥或电子邮件验证码登录,开启双因素认证后再输入验证器应用代码。
可以强制所有人使用双因素认证吗?
产品中不能。双因素认证由每位用户在设置 → 安全中自行开启。通过 SSO 登录的员工会经过您的身份提供商所要求的 MFA;对于管理员,开启双因素认证应列入您的配置检查清单。
免费方案包含 SSO 吗?
包含。SSO、通行密钥、双因素认证和活动会话列表适用于所有方案,包括 Start 方案。
#DeskAndPark#安全#单点登录#通行密钥#双因素认证#It管理
向 AI 询问本文
获取摘要或第二意见:每个按钮都会打开助手,并就本文提出问题。